RGPD et courtier d’assurance : les 5 obligations qu’un contrôle de la CNIL vérifie en premier
Un courtier d’assurance manipule chaque jour des données que la plupart des métiers n’effleurent jamais : état de santé, situation financière, sinistres passés, parfois condamnations. Cette matière sensible place le cabinet en première ligne face au RGPD. Voici comment s’y conformer concrètement, sans transformer le cabinet en usine à gaz.
Pourquoi le courtier est particulièrement exposé
Des données qui dépassent le simple fichier clients
Un dossier de courtage contient bien plus qu’un nom et une adresse. Questionnaires de santé pour une prévoyance, relevés de sinistres pour une flotte automobile, revenus et patrimoine pour un contrat d’assurance-vie : chaque pièce relève de données personnelles, et certaines appartiennent aux catégories particulières, soumises à une protection renforcée. Le courtier doit donc pouvoir justifier chaque donnée collectée par une finalité précise : établir un devis, placer un contrat, gérer un sinistre.
Testez vos connaissances sur le RGPD en cabinet de courtage
8 questions à choix multiple. Une seule réponse est correcte pour chaque question.
Responsable de traitement ou sous-traitant ?
La question de qualification est souvent mal traitée. Pour ses propres clients (prospection, conseil, gestion du portefeuille), le courtier agit en général comme responsable de traitement : c’est lui qui décide des finalités et des moyens. Vis-à-vis de l’assureur, la situation peut être partagée, voire conjointe selon l’organisation des flux. Il est utile de clarifier cette répartition par écrit dans les conventions de partenariat, car c’est elle qui détermine qui informe la personne, qui répond à une demande d’accès et qui notifie une violation de données.
Les bases légales : ce qui justifie chaque collecte
Le consentement n’est pas la réponse à tout. Pour établir un devis ou exécuter un contrat d’assurance, la base légale est l’exécution de mesures précontractuelles ou du contrat. Pour le suivi réglementaire (devoir de conseil, lutte contre le blanchiment), c’est l’obligation légale. Le consentement devient pertinent pour des usages optionnels, comme l’envoi de newsletters commerciales ou le partage avec des partenaires non indispensables au contrat.
Les données de santé méritent une attention particulière : leur traitement est en principe interdit, sauf exceptions encadrées. Pour un courtier, il faut identifier précisément l’exception mobilisée (par exemple le consentement explicite de la personne) et ne collecter que ce qui est strictement nécessaire à l’évaluation du risque. Un questionnaire qui demande plus que ce que l’assureur exige expose le cabinet inutilement.
Registre, information, durées de conservation : le socle documentaire
Le registre des traitements
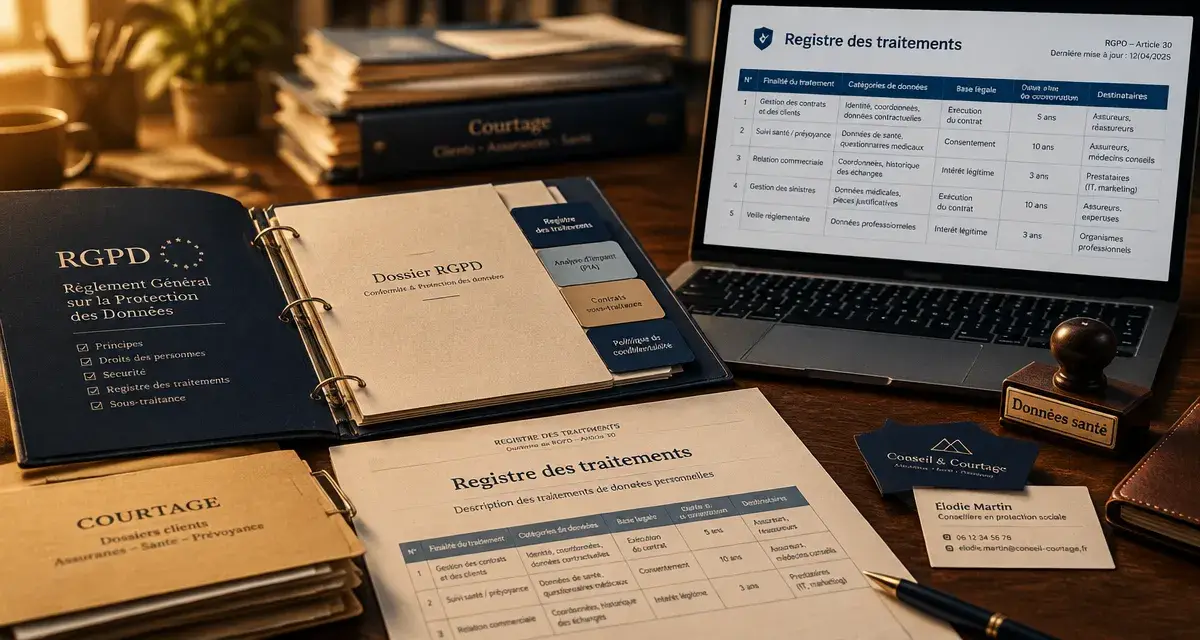
C’est le premier document réclamé lors d’un contrôle. Il recense chaque traitement : gestion des prospects, souscription, gestion des sinistres, facturation et commissions, ressources humaines. Pour chacun, on indique la finalité, les catégories de données, les destinataires (assureurs, experts, apporteurs), la durée de conservation et les mesures de sécurité. Un tableur bien tenu suffit, à condition qu’il soit réellement mis à jour quand un nouvel outil ou un nouveau partenaire arrive.
L’information des personnes
Chaque personne concernée doit savoir qui traite ses données, pourquoi, pendant combien de temps et comment exercer ses droits. Le bon réflexe consiste à intégrer cette information à chaque point de contact : formulaire de devis en ligne, lettre de mission, bulletin de souscription, signature des courriels. Une mention de bas de page illisible ne suffit pas ; l’information doit être claire et accessible au moment de la collecte.
Conserver sans accumuler
Les durées doivent être définies par type de document, en distinguant la base active (contrat en cours), l’archivage intermédiaire (obligations légales, prescription) et la suppression. Un prospect qui n’a jamais signé ne justifie pas la même durée qu’un client dont le contrat vient d’expirer. Pensez au cycle de vie complet du dossier : tout comme une boucle doit se refermer pour tenir, une donnée doit avoir un point d’entrée, un usage, puis une sortie planifiée. Beaucoup de cabinets maîtrisent l’ouverture du dossier mais jamais sa clôture, et c’est là que s’accumulent les fichiers oubliés sur un poste, une clé USB ou une boîte mail.
Sécurité et sous-traitants : où se jouent les violations de données
Dans un cabinet de courtage, les incidents viennent rarement d’attaques sophistiquées. Ils naissent d’un courriel envoyé au mauvais destinataire, d’un ordinateur portable non chiffré, d’un accès partagé entre collaborateurs ou d’une pièce jointe contenant un questionnaire médical transmise en clair. Quelques mesures simples réduisent fortement le risque :
- authentification renforcée sur les outils métier et la messagerie ;
- droits d’accès limités selon la fonction, et retirés dès un départ ;
- chiffrement des postes nomades et des échanges contenant des données de santé ;
- sauvegardes testées régulièrement ;
- sensibilisation des équipes au phishing, première porte d’entrée.
Les prestataires (éditeur de logiciel de gestion, hébergeur, outil de signature électronique, agence de marketing) sont des sous-traitants. Chacun doit être lié au cabinet par un contrat précisant ses obligations, avec un examen de ses garanties de sécurité et de la localisation des données. En cas de violation présentant un risque pour les personnes, la notification à la CNIL doit intervenir dans un délai de 72 heures après en avoir pris connaissance : mieux vaut avoir une procédure prête avant l’incident.
Droits des personnes et démarche de mise en conformité
Répondre aux demandes sans perdre pied
Accès, rectification, effacement, opposition : les demandes arrivent par courriel, courrier ou téléphone, et le délai de réponse est en principe d’un mois. Désignez une personne chargée de les centraliser, tenez un journal des demandes et vérifiez l’identité du demandeur. L’effacement n’est pas absolu : le courtier peut refuser de supprimer ce qu’il doit conserver au titre d’une obligation légale, à condition d’expliquer ce refus à la personne.
Une feuille de route réaliste
Pour avancer sans se disperser, procédez dans cet ordre : cartographier les traitements, rédiger le registre, mettre à jour les mentions d’information, auditer les contrats avec les sous-traitants, fixer les durées de conservation, puis former les collaborateurs. Selon la taille et la nature des traitements, la désignation d’un délégué à la protection des données peut être pertinente, y compris à titre volontaire. L’essentiel est de pouvoir démontrer, documents à l’appui, que la démarche est engagée et suivie : c’est ce principe de responsabilité qui pèse le plus lors d’un contrôle.
- Bris machine : une réparation couverte ne garantit pas votre chiffre d’affaires - 3 novembre 2026
- Garantie d’actif et de passif : les clauses qui protègent vraiment après la cession - 2 novembre 2026
- Comptabilisation d’un remboursement d’assurance : 7587 ou 757, le choix dépend du bien - 1 novembre 2026